
In het kort
- AI governance gaat over besluiten, verantwoordelijkheid en controle rond AI. De techniek zelf is maar een deel.
- De kern is vijf vragen: welke AI gebruiken we, waarvoor, met welke data, wie is eigenaar en hoe controleren we de uitkomst.
- De AI Act, de AVG en klanten die ernaar vragen maken het voor steeds meer bedrijven nodig.
- Begin met een AI-register, een kort beleid en een eigenaar per toepassing. Breid pas uit als het gebruik groeit.
AI governance betekenis: wat wordt bedoeld met governance?
Governance betekent letterlijk bestuur of sturing. Het woord komt uit de wereld van corporate governance: de regels waarmee een organisatie wordt geleid en gecontroleerd. Wie mag besluiten, wie houdt toezicht en hoe leg je verantwoording af.
Bij AI governance pas je dat toe op kunstmatige intelligentie. Je legt vast:
- Wat er aan AI in je organisatie draait, van ChatGPT op de laptop tot een agent die orders verwerkt.
- Waarvoor het gebruikt mag worden en waarvoor niet.
- Met welke gegevens: mogen klantgegevens, personeelsdossiers of prijsafspraken erin?
- Wie eigenaar is van elke toepassing en wie beslist over uitbreiding.
- Hoe je controleert of de uitkomst klopt, en wat je doet als hij niet klopt.
AI governance is dus geen technisch onderwerp. Het is een managementonderwerp met technische onderdelen, zoals logging en toegangsbeheer. Het gaat over dezelfde vragen die je bij geld, personeel en veiligheid ook stelt.
Waarom AI governance nu speelt
Drie ontwikkelingen maken het voor het mkb concreet.
- De AI Act. De Europese AI-verordening verdeelt AI in risicoklassen en legt plichten op aan wie AI aanbiedt of gebruikt. Voor de meeste mkb-toepassingen zijn die plichten beperkt, maar je moet wel weten in welke klasse je toepassingen vallen. Lees de AI Act uitgelegd en AI Act voor het mkb.
- De AVG. Zodra AI persoonsgegevens verwerkt, gelden de gewone privacyregels. Soms is een DPIA nodig. Zie DPIA voor AI.
- Klanten en ketenpartners. Grotere klanten vragen in inkoopvragenlijsten steeds vaker hoe je met AI omgaat, net zoals ze eerder vroegen naar informatiebeveiliging.
Daarnaast is er een praktische reden. Medewerkers gebruiken AI toch wel. Zonder afspraken gebeurt dat in gratis tools, met gegevens die daar niet horen. Governance brengt dat gebruik in beeld en maakt het veilig.
AI risicomanagement: het hart van governance
AI risicomanagement is het deel van governance dat kijkt wat er mis kan gaan en hoe je dat voorkomt. De Amerikaanse standaardenorganisatie NIST publiceerde in januari 2023 een vrijwillig raamwerk, het AI Risk Management Framework. Het deelt het werk in vier functies in, die ook voor een klein bedrijf bruikbaar zijn:
| Functie | Betekenis | In het mkb |
|---|---|---|
| Govern | Rollen, beleid en cultuur regelen | Wie is eigenaar, wat staat in het beleid |
| Map | De context en risico's in kaart brengen | Welke AI gebruiken we, met welke data |
| Measure | Risico's meten en testen | Klopt de uitkomst op tien echte voorbeelden |
| Manage | Risico's aanpakken en bijhouden | Menselijke controle, logging, bijsturen |
De risico's die in de praktijk het vaakst spelen:
- Foute uitkomsten. Een taalmodel kan overtuigend iets verzinnen.
- Datalekken. Klant- of personeelsgegevens komen bij een leverancier terecht zonder afspraken.
- Afhankelijkheid. Een leverancier verandert prijzen, voorwaarden of het model zelf.
- Oneerlijke uitkomsten. Bij beslissingen over mensen, zoals werving, kan AI bestaande scheefheid versterken.
- Misbruik van de AI zelf. Een agent die mail leest, kan instructies in die mail opvolgen. Zie prompt injection.
AI governance in de praktijk: vijf bouwstenen
Voor een mkb-bedrijf bestaat werkende governance meestal uit vijf onderdelen.
- Een AI-register. Een lijst van alle AI-toepassingen: naam, leverancier, doel, welke data, wie eigenaar is en in welke risicoklasse het valt. Een AI-register template helpt je op weg.
- Een kort AI-beleid. Welke tools zijn toegestaan, welke gegevens mogen erin en wanneer moet een mens meekijken. Twee pagina's zijn vaak genoeg. Zie AI beleid opstellen.
- Een eigenaar per toepassing. Iemand die weet wat de toepassing doet, fouten ziet en beslist over aanpassingen.
- Kennis bij medewerkers. Mensen moeten weten wat AI kan, waar het de mist in gaat en wat ze er niet in mogen stoppen. Dat is ook de gedachte achter de AI-geletterdheid uit de AI Act. Zie AI-geletterdheid training.
- Controle en logging. Leg vast wat een AI-systeem doet, zodat je achteraf kunt zien waarom iets gebeurde.
Wil je een erkende norm als kader, dan is er ISO/IEC 42001, de internationale norm voor een AI-managementsysteem uit december 2023. In Nederland geeft NEN hem uit, sinds maart 2026 als NEN-EN-ISO/IEC 42001:2026. De norm is bedoeld voor organisaties van elke omvang. Certificering is niet verplicht. Voor de meeste mkb-bedrijven is het een naslagwerk, geen startpunt.
Een voorbeeld uit onze praktijk
Bij elk project dat we bouwen, zitten governance-keuzes al in het ontwerp. Dat scheelt later een apart papieren traject.
- Code en data blijven van de klant. Je bent niet afhankelijk van ons om te weten wat er gebeurt.
- Europese hosting waar het past, en een eigen server of private AI als gegevens gevoelig zijn.
- Toegangsbeheer en logging, zodat je ziet wie wat doet en wat het systeem heeft gedaan.
- Menselijke controle op de plekken waar een fout schade doet.
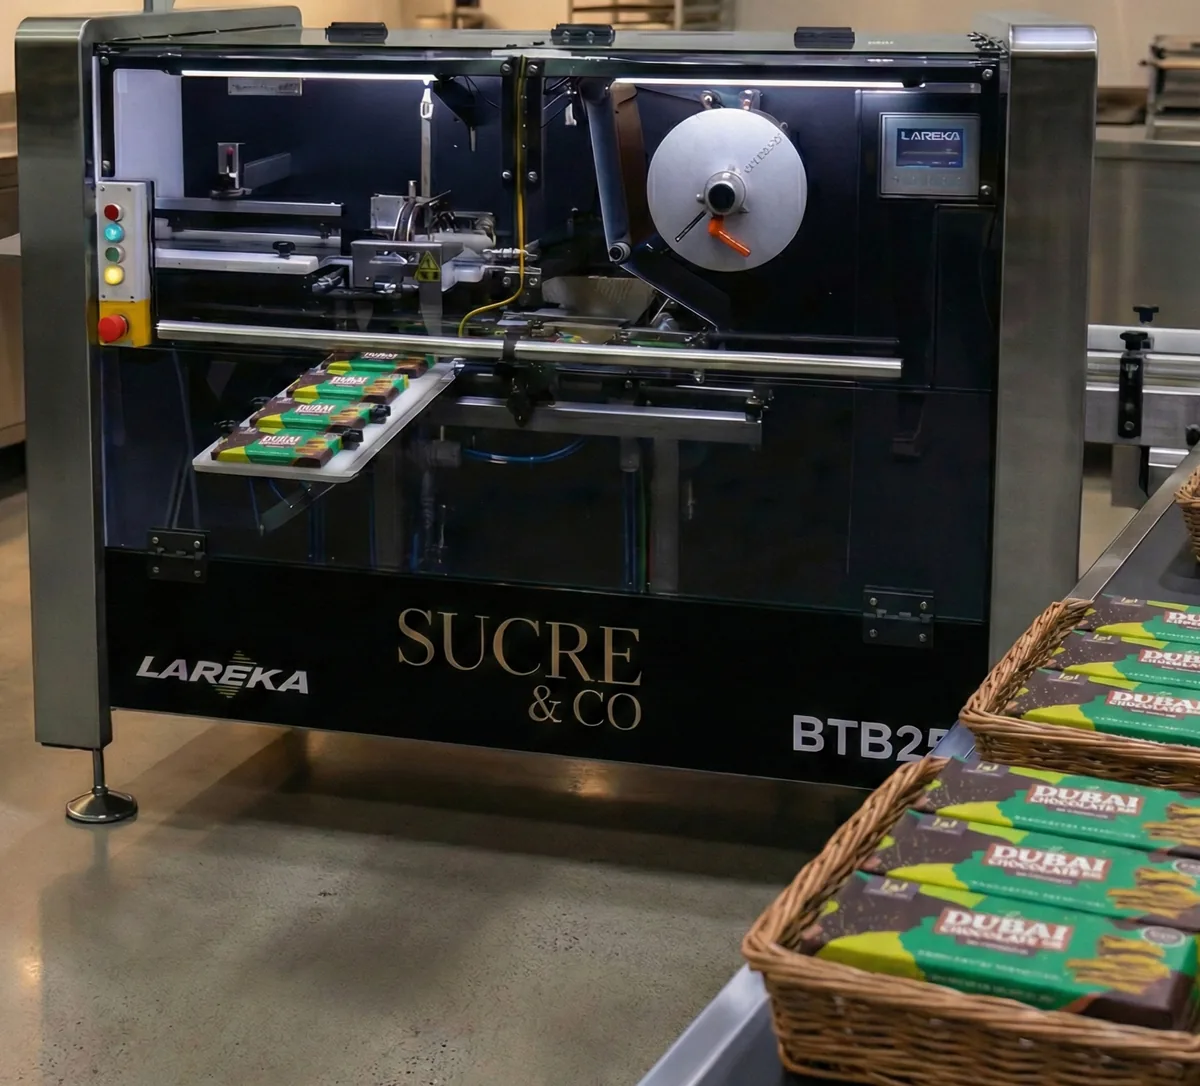
Neem een orderstroom zoals bij Sucre & Co, waar automatisering nu 80 uur handwerk per week scheelt. Governance betekent daar heel concreet: wie krijgt een melding als een order niet te lezen is, wie mag de regels aanpassen en waar staat vastgelegd wat het systeem heeft gedaan. Dat is geen extra bureaucratie. Het is de reden dat het systeem blijft draaien.
Veelgemaakte fouten
Wat vaak misgaat
- Een beleid van twintig pagina's dat niemand leest
- Alles verbieden, waarna medewerkers stiekem gratis tools gebruiken
- Governance bij IT leggen, terwijl het om bedrijfskeuzes gaat
- Geen overzicht van welke AI er al gebruikt wordt
- Eenmalig regelen en nooit meer naar kijken
Wat beter werkt
- Twee pagina's met heldere regels en voorbeelden
- Een zakelijke tool aanbieden en uitleggen wat mag
- Een eigenaar uit de directie of het management
- Een register dat je elk kwartaal bijwerkt
- Een vast moment om beleid en register te herzien
Hoe begin je?
Begin klein en concreet. Maak eerst het register: vraag per afdeling welke AI-tools er gebruikt worden, ook de gratis varianten. Kijk daarna welke toepassingen persoonsgegevens verwerken of beslissingen over mensen raken. Daar begin je met de strengste afspraken. Schrijf dan het korte beleid en wijs eigenaren aan.
Wil je hulp bij het inrichten, dan helpen we bij AI governance zonder onnodige bureaucratie. Voor bestuurders en managers die zelf de regie willen voeren, is er de AI governance opleiding.
Uit de praktijk
Veelgestelde vragen
Wat is de betekenis van AI governance?
AI governance is het geheel van afspraken, rollen en controles waarmee een organisatie bepaalt welke AI ze gebruikt, waarvoor, met welke gegevens en wie verantwoordelijk is. Het is bestuur en toezicht op AI, vergelijkbaar met de afspraken die je over geld of informatiebeveiliging maakt.
Wat wordt bedoeld met governance?
Governance betekent bestuur of sturing: de manier waarop een organisatie wordt geleid en gecontroleerd. Het gaat over wie besluit, wie toezicht houdt en hoe verantwoording wordt afgelegd.
Wat is AI risicomanagement?
AI risicomanagement is het deel van governance dat kijkt wat er mis kan gaan met AI en hoe je dat beperkt. Denk aan foute uitkomsten, datalekken, afhankelijkheid van een leverancier en oneerlijke beslissingen over mensen. Het NIST AI Risk Management Framework deelt dit in vier stappen in: govern, map, measure en manage.
Is AI governance verplicht?
Er is geen wet die letterlijk AI governance voorschrijft. Wel volgen uit de AI Act en de AVG plichten die je zonder afspraken en overzicht moeilijk nakomt, zoals weten welke AI je gebruikt en in welke risicoklasse die valt. ISO/IEC 42001 is een vrijwillige norm.
Moet een klein bedrijf ISO 42001 halen?
Nee. Voor de meeste kleine bedrijven is een AI-register, een kort beleid en een eigenaar per toepassing genoeg. ISO/IEC 42001 wordt interessant als klanten om aantoonbare zekerheid vragen of als AI een groot deel van je dienstverlening is.
Verder lezen
Meer uit de kennisbank
Bronnen
Geraadpleegd in september 2026.
- NIST, AI Risk Management Framework. nist.gov
- NEN, NEN-EN-ISO/IEC 42001:2026. nen.nl
- Verordening (EU) 2024/1689, de AI Act. eur-lex.europa.eu