
In het kort
- NIS2 is een Europese richtlijn. Nederland voerde hem in met de Cyberbeveiligingswet (Cbw), die sinds 15 augustus 2026 geldt.
- Volgens de overheid vallen er ruim 8.000 organisaties onder, in 18 sectoren.
- Je bepaalt zelf of je eronder valt. Niemand stuurt je een brief.
- Val je er zelf niet onder, dan krijg je de eisen vaak toch via klanten die er wel onder vallen.
Wat is NIS2?
NIS2 is de tweede Europese richtlijn over de beveiliging van netwerk- en informatiesystemen. De naam komt van het Engelse Network and Information Security. De eerste versie uit 2016 gold voor een kleine groep vitale bedrijven. NIS2 uit 2022 breidt dat flink uit, omdat cyberaanvallen steeds vaker gewone bedrijven raken die een schakel zijn in belangrijke ketens.
Een richtlijn geldt niet rechtstreeks. Elk EU-land moest hem omzetten in een eigen wet, uiterlijk op 17 oktober 2024. Nederland haalde die datum niet. De Eerste Kamer stemde op 7 juli 2026 in met de Cyberbeveiligingswet, en die geldt sinds 15 augustus 2026. Tegelijk verviel de oude Wet beveiliging netwerk- en informatiesystemen (Wbni). Bron: Rijksoverheid.
De nieuwe wet geldt volgens de overheid voor ruim 8.000 organisaties, tegen een paar honderd onder de oude wet. Veel daarvan zijn middelgrote bedrijven die nooit eerder met cyberwetgeving te maken hadden.
Wie valt er onder de NIS2? Drie vragen
Er is geen instantie die je laat weten dat je onder de wet valt. De NCTV zegt het letterlijk: organisaties zijn zelf verantwoordelijk om dat te bepalen. Stel jezelf daarom deze drie vragen.
1. Hoort je bedrijf bij een van de aangewezen sectoren? De sectoren staan in twee bijlagen. De eerste heeft sectoren met hoge kritikaliteit, zoals energie, vervoer, banken, zorg, drinkwater, digitale infrastructuur, ICT-beheer voor andere bedrijven en overheid. De tweede heeft overige kritieke sectoren, zoals post en koeriers, afvalbeheer, chemie, levensmiddelen, de maakindustrie, online marktplaatsen en onderzoek. Kijk naar wat je bedrijf doet. Je SBI-code alleen zegt niet genoeg.
2. Ben je middelgroot of groter? Voor de meeste sectoren geldt de wet vanaf 50 medewerkers, of vanaf meer dan 10 miljoen euro omzet en balanstotaal. Bedrijven die bij je groep horen, zoals een moeder- of zustermaatschappij, tellen vaak mee.
3. Hoor je bij de uitzonderingen? Een paar soorten organisaties vallen er ongeacht hun omvang onder. Dat zijn onder meer overheidsorganisaties, aanbieders van openbare telecomnetwerken, vertrouwensdiensten, TLD-registers en DNS-dienstverleners.
Is het antwoord op vraag 1 en 2 ja, of op vraag 3, dan val je onder de wet. De NCTV heeft een zelfevaluatietool die je door deze vragen leidt. De volledige sectorlijst en de omvangstabel staan op onze pagina over NIS2 voor het mkb.
Welke organisaties vallen onder de Cyberbeveiligingswet? Voorbeelden
Een paar fictieve voorbeelden maken het concreet. Bij elk voorbeeld geldt: controleer het met de zelfevaluatietool, want de details van je activiteiten en je groep tellen mee.
| Voorbeeld | Onder de wet? | Waarom |
|---|---|---|
| Een voedselgroothandel met 60 medewerkers | Waarschijnlijk wel, als belangrijke entiteit | Levensmiddelen staat in bijlage 2 en het bedrijf is middelgroot |
| Een webshop in snoep met 12 medewerkers | Waarschijnlijk niet | Te klein, ook als de sector erin staat |
| Een machinebouwer met 150 medewerkers | Waarschijnlijk wel, als belangrijke entiteit | Vervaardiging van machines staat in bijlage 2 |
| Een IT-beheerder met 70 medewerkers die netwerken van klanten beheert | Waarschijnlijk wel | ICT-beheer voor bedrijven staat in bijlage 1 |
| Een transportbedrijf met 300 medewerkers | Waarschijnlijk wel, in de zwaarste categorie | Vervoer staat in bijlage 1 en het bedrijf is groot |
| Een gemeente | Ja | Overheden vallen er ongeacht omvang onder |
De wet kent twee categorieën: de zwaarste, in de Engelse tekst van NIS2 "essential entities", en de belangrijke entiteiten. Het verschil zit vooral in het toezicht. In de zwaarste categorie kijkt de toezichthouder ook vooraf mee. Bij belangrijke entiteiten grijpt hij vooral in na een incident of een signaal. De plichten zelf zijn grotendeels gelijk.
Wat zijn de verplichtingen van NIS2?
Val je onder de wet, dan krijg je vier plichten:
- Registratie. Je meldt je bedrijf aan in het entiteitenregister van het NCSC.
- Zorgplicht. Je analyseert de risico's voor je systemen en neemt passende maatregelen, zoals tweestapsverificatie, back-ups, toegangsbeheer, beveiliging van je leveranciers en training van medewerkers.
- Meldplicht. Een significant incident meld je binnen 24 uur met een eerste waarschuwing, binnen 72 uur met een eerste beoordeling en binnen een maand met een eindverslag.
- Bestuursverantwoordelijkheid. Het bestuur keurt de maatregelen goed en houdt toezicht. Bestuurders hebben tot 15 augustus 2028 om een training over cyberrisico's te volgen, zie NIS2 training voor bestuurders.
Er is geen overgangsperiode voor registratie, zorgplicht en meldplicht. Die gelden sinds de eerste dag.
NIS2 boetes. De Cyberbeveiligingswet neemt de maxima uit de richtlijn over: 10 miljoen euro of 2 procent van de wereldwijde jaaromzet voor de zwaarste categorie, en 7 miljoen euro of 1,4 procent voor belangrijke entiteiten. Het hoogste van de twee bedragen telt. Het toezicht is per sector geregeld. Voor digitale infrastructuur, ICT-dienstverlening, energie, overheid en de maakindustrie is dat de Rijksinspectie Digitale Infrastructuur. Voor vervoer, drinkwater, afval en chemie is het de Inspectie Leefomgeving en Transport, voor levensmiddelen de NVWA, voor banken DNB en voor de financiële markt de AFM.
Geen NIS2-plicht, toch de eisen
Dit is voor het mkb vaak het belangrijkste punt. Een bedrijf dat onder de wet valt, moet ook de beveiliging van zijn toeleveringsketen regelen. Dat doet het via contracten en vragenlijsten aan leveranciers. Ben je leverancier van zo'n bedrijf, dan krijg je vragen als:
- Gebruik je tweestapsverificatie op alle accounts met toegang tot onze gegevens?
- Wie van je medewerkers kan in onze systemen, en hoe trek je die toegang in?
- Hoe snel meld je een incident?
- Wanneer heb je je back-up voor het laatst teruggezet?
Wie deze vragen niet kan beantwoorden, raakt klanten of opdrachten kwijt. Behandel de NIS2-maatregelen daarom als een goede basis, ook als de wet niet voor je geldt. Hoe we mkb-bedrijven daarbij helpen, lees je bij cybersecurity voor het mkb. Meer artikelen over regels en AI staan in het nieuwsoverzicht.
Hoe wij ermee omgaan
In onze eigen projecten bouwen we koppelingen en AI-toepassingen die in de systemen van klanten werken. Zo'n koppeling of AI agent is precies het soort toegang waar een NIS2-vragenlijst over gaat. Daarom regelen we vanaf het begin toegangsbeheer, logging en menselijke controle, en leggen we vast welke sleutel waar toegang toe geeft. Als een klant een vragenlijst van zijn eigen afnemer krijgt, kan hij die voor ons deel direct beantwoorden.
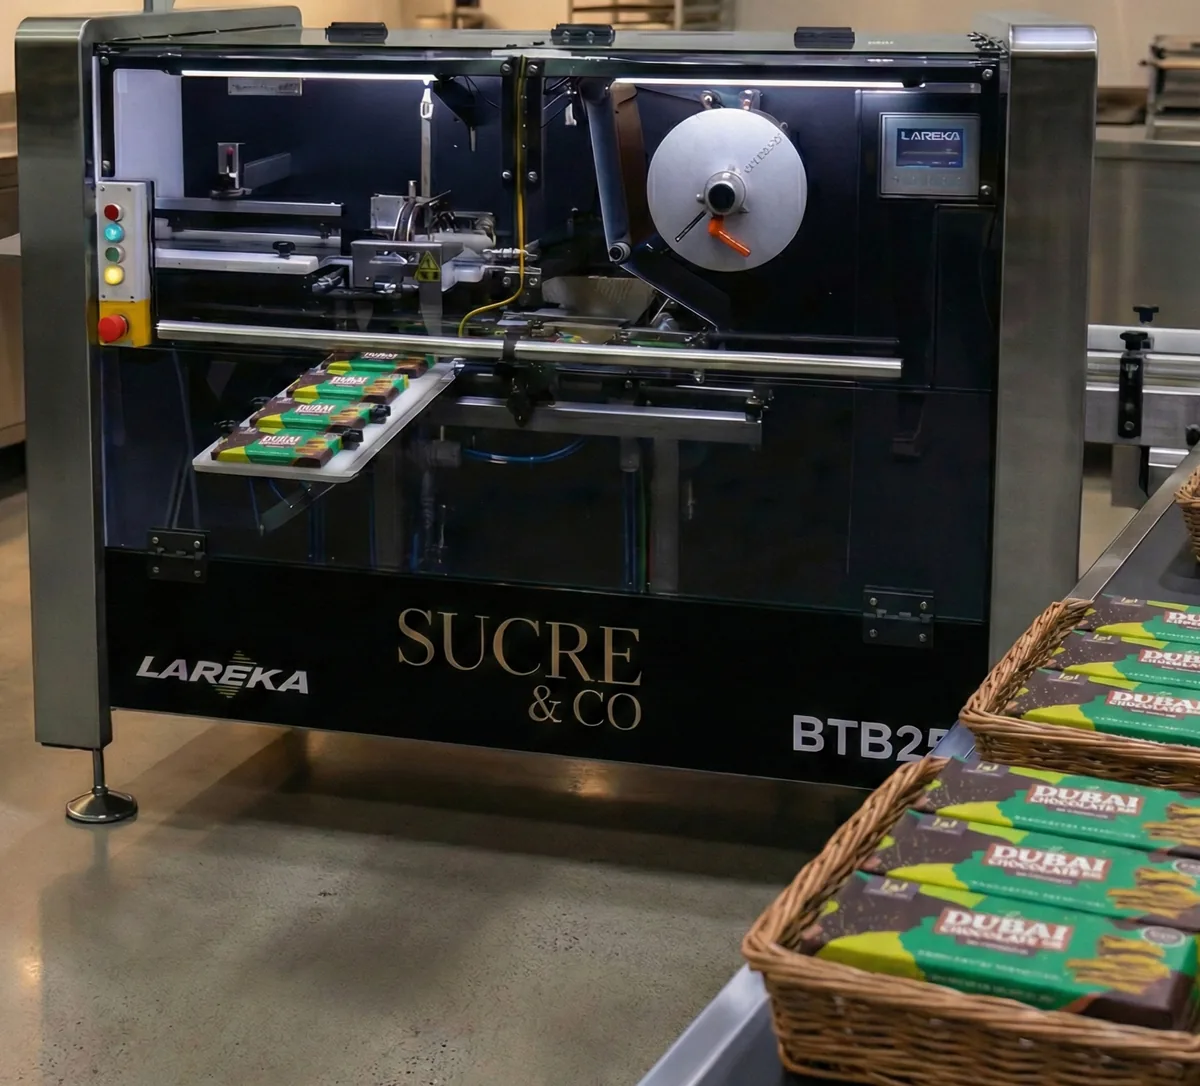
Bij de orderautomatisering voor Sucre & Co, een groothandel in vers gebak, vriesgebak en chocolade, lopen orders en facturen via koppelingen tussen verschillende systemen. Elke koppeling logt wat hij doet en geeft een melding als iets misgaat. Zo zie je een probleem voordat een klant het ziet, en weet je bij een incident wat er is gebeurd. Welk klantvoorbeeld mogen we hier noemen?
Veelgemaakte fouten
- Wachten op een brief. Die komt niet. Je bepaalt zelf of je eronder valt, en moet dat kunnen uitleggen.
- Alleen naar je eigen bv kijken. Medewerkers en omzet van je groep kunnen meetellen.
- Denken dat klein altijd buiten schot blijft. Via klanten krijg je de eisen toch.
- NIS2 zien als een IT-klusje. Het bestuur is verantwoordelijk en moet de maatregelen goedkeuren.
- Geen vastlegging. Leg ook vast waarom je er niet onder valt. Dat scheelt discussie bij een vraag van een klant of toezichthouder.
- AI vergeten. Een chatbot of agent met toegang tot klantgegevens hoort in je risicoanalyse. Zie AI en cybersecurity.
Uit de praktijk
Veelgestelde vragen
Wie valt er onder de NIS2?
Middelgrote en grote organisaties in 18 aangewezen sectoren, zoals energie, vervoer, zorg, levensmiddelen, maakindustrie en digitale diensten. Middelgroot is vanaf 50 medewerkers of meer dan 10 miljoen euro omzet en balanstotaal. Overheden en onder meer DNS-diensten vallen er ongeacht omvang onder.
Welke organisaties vallen onder de Cyberbeveiligingswet?
Volgens de overheid ruim 8.000 organisaties in Nederland. Je bepaalt zelf of je eronder valt, aan de hand van je sector, je omvang en de uitzonderingen. De NCTV heeft daarvoor een zelfevaluatietool.
Wat zijn de verplichtingen van NIS2?
Registratie bij het NCSC, een zorgplicht met passende beveiligingsmaatregelen, een meldplicht voor significante incidenten en verantwoordelijkheid van het bestuur, inclusief een verplichte training over cyberrisico's voor bestuurders.
Geldt NIS2 voor zzp'ers en kleine bedrijven?
Meestal niet, tenzij je bijvoorbeeld een DNS-dienst of vertrouwensdienst aanbiedt. Wel krijg je als leverancier vaak de eisen via klanten die onder de wet vallen.
Sinds wanneer geldt NIS2 in Nederland?
De Cyberbeveiligingswet, de Nederlandse uitvoering van NIS2, geldt sinds 15 augustus 2026. Bestuurders hebben tot 15 augustus 2028 om de verplichte training te volgen.
Verder lezen
Meer uit de kennisbank
Bronnen
Geraadpleegd in september 2026.
- Rijksoverheid, Cyberbeveiligingswet en Wet weerbaarheid kritieke entiteiten vanaf 15 augustus 2026 van kracht. rijksoverheid.nl
- NCTV, Welke organisaties vallen onder de Cyberbeveiligingswet. nctv.nl
- NCTV, Zelfevaluatietool NIS2. regelhulpenvoorbedrijven.nl
- Staatsblad 2026, 187, Cyberbeveiligingswet. zoek.officielebekendmakingen.nl
- NCSC, Toezicht op de Cyberbeveiligingswet. ncsc.nl